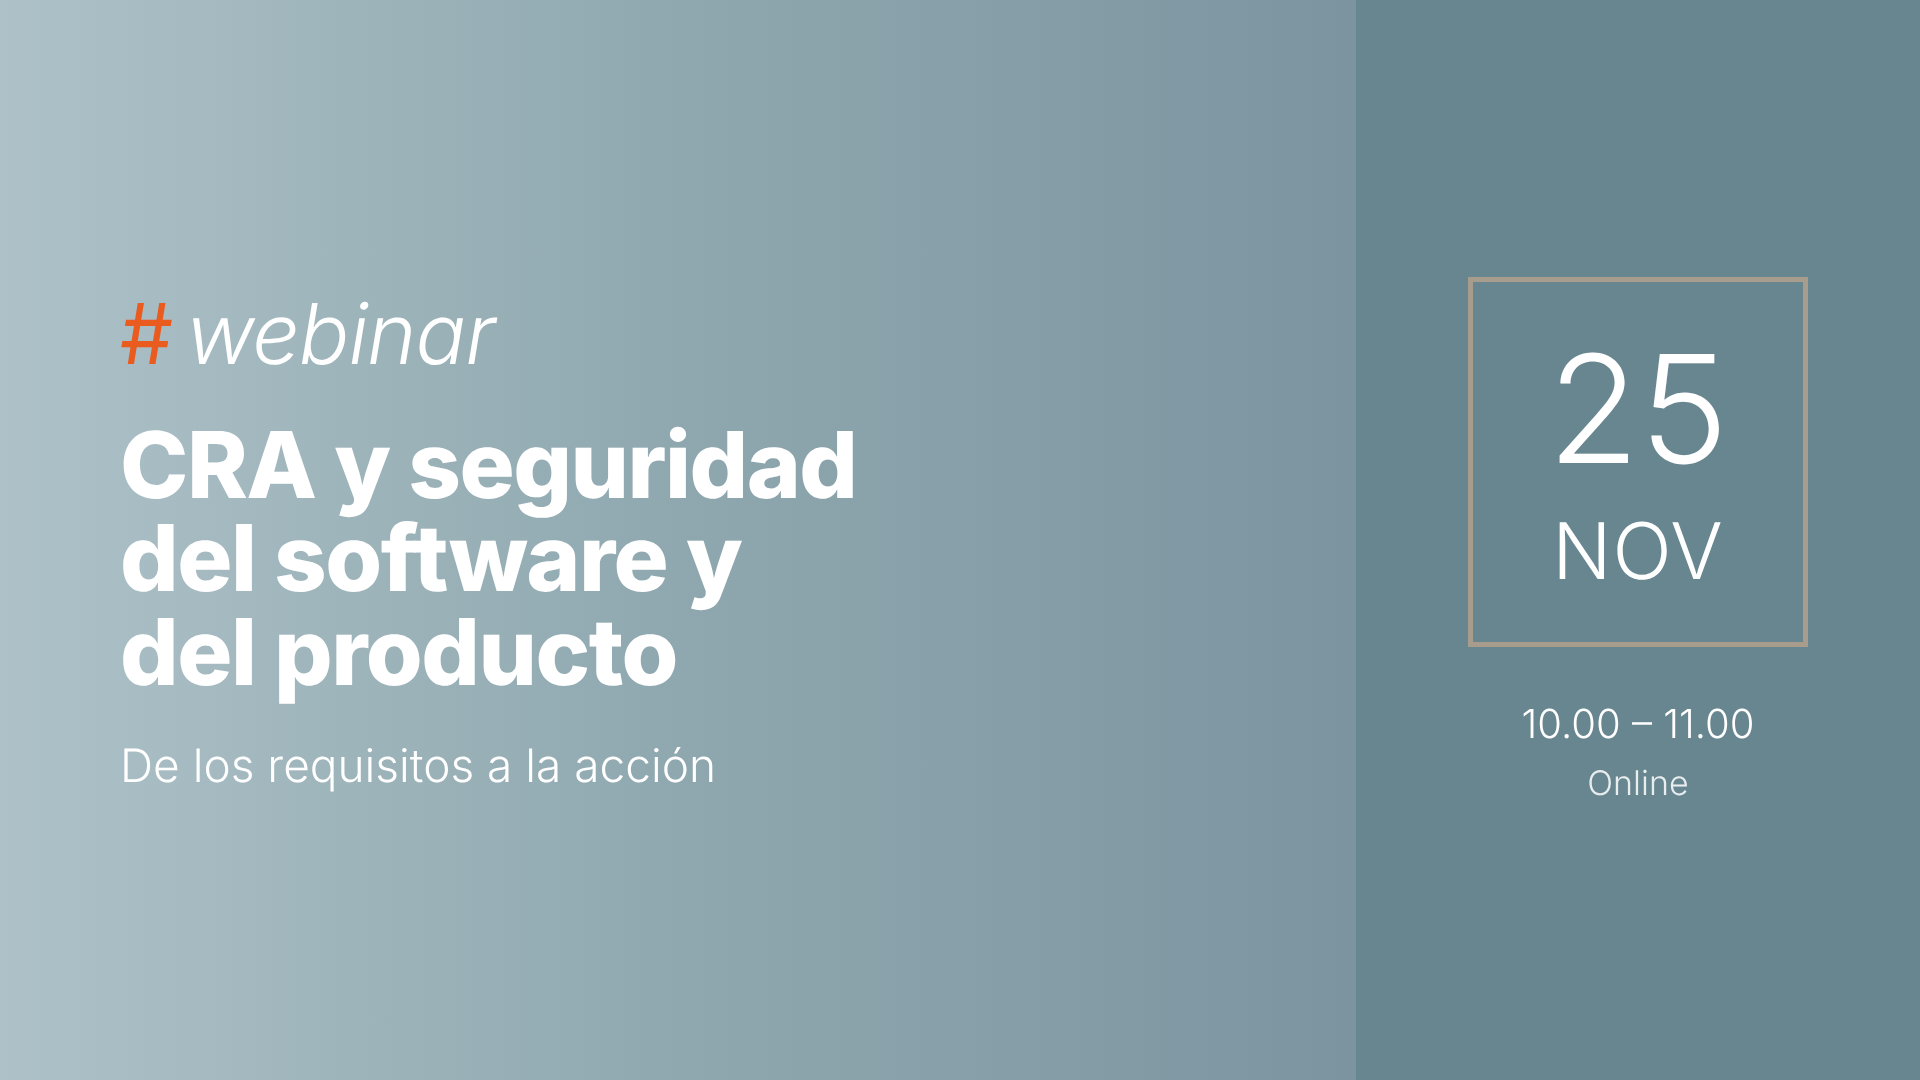
25 de noviembre @ 10:00 – 11:00
La entrada en vigor del Cyber Resilience Act obliga a fabricantes, integradores y distribuidores de productos con componentes digitales a demostrar que la seguridad está presente en todo lo que ponen en el mercado. La pregunta ya no es si hay que adaptarse sino cómo hacerlo sin frenar el desarrollo.
En esta sesión, junto a Sonar, aterrizamos la normativa en decisiones concretas para equipos técnicos y responsables de producto. Veremos dónde están las principales dificultades del CRA y cómo incorporar la seguridad desde el diseño hasta el mantenimiento, también cuando parte del código se genera con inteligencia artificial.
Qué vas a encontrar
- Las claves del CRA explicadas desde el punto de vista de quien desarrolla y comercializa producto
- Cómo integrar seguridad y calidad del código en el día a día de los equipos con un enfoque DevSecOps
- Una demo en directo sobre análisis de código, priorización de vulnerabilidades y generación de evidencias para el cumplimiento
- El modelo de acompañamiento de LKS Next, que va desde el diagnóstico de madurez hasta la implantación gradual de DevSecOps
Una hora para salir con una hoja de ruta clara y saber por dónde empezar.